Câu 1
Mã thực thi của mã độc khác có thể được lưu ở phần nào của Loader?
Đáp án và lời giải
Đáp án: C
Đề gồm 25 câu trắc nghiệm một lựa chọn môn Phân tích mã độc cơ bản; cả 25 câu đều có đáp án. Chọn Luyện tập để biết đúng sai từng câu, hoặc Thi thử có đồng hồ để lấy điểm thang 10.
Mã thực thi của mã độc khác có thể được lưu ở phần nào của Loader?
Đáp án: C
Mã độc tạo registry key tại HKLM\SOFTWARE\Microsoft\CurrentVersion\Run để làm gì?
Đáp án: C
Mutex được mã độc sử dụng nhằm mục đích gì?
Đáp án: B
Mật khẩu của các user trên Windows được lưu tại …
Đáp án: C
Quá trình Login vào Windows sử dụng cơ chế và thư viện nào sau đây?
Đáp án: B
Hooking keylog sử dụng hàm API nào sau đây?
Đáp án: C
Loader là mã độc…
Đáp án: A
Mật khẩu của các User trên Windows được lưu dưới dạng hàm băm nào sau đây?
Đáp án: C
Polling keylog sử dụng hàm API nào sau đây
Đáp án: C
Botnet là …
Đáp án: B
Để xóa một vùng nhớ của một section mã độc có thể sử dụng hàm API nào sau đây?
Đáp án: B
Khi mã độc lưu mã thực thi vào phần .rsrc, để thực thi đoạn mã đó cần phải làm gì?
Đáp án: B
Mục tiêu của APC injection thường là…
Đáp án: C
User-Mode Rootkit sử dụng kỹ thuật nào sau đây để thực hiện hành vi độc hại?
Đáp án: B
Local Hook
Đáp án: A
Detour là cơ chế mà mã độc có thể lợi dụng để…
Đáp án: A
Để cấp phát vùng nhớ khi tiêm vào tiến trình, mã độc có thể sử dụng hàm API nào sau đây?
Đáp án: C
Khi leo thang đặc quyền, mã độc có thể sử dụng hàm API nào sau đây?
Đáp án: C
Để tiến hành thay thế tiến trình mã độc cần làm gì?
Đáp án: C
Các phần mềm độc hại tồn tại trên ổ cứng ở dạng nào?
Đáp án: B
Đoạn mã sau in ra màn hình kết quả gì? 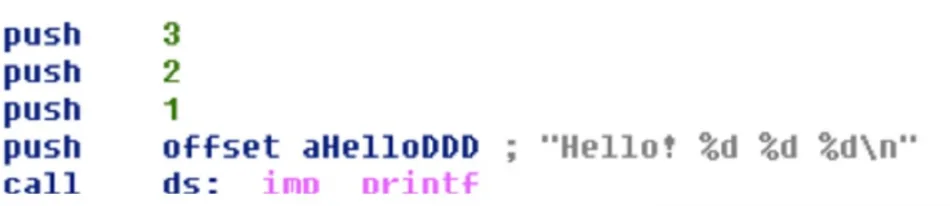
Đáp án: B
Lệnh JZ thực hiện phụ thuộc vào cờ nào sau đây?
Đáp án: B
0X90 là opcode của lệnh nào?
Đáp án: B
Trong IDA Pro để chuyển qua lại giữa hai chế độ hiển thị cần sử dụng phím nào?
Đáp án: A
Nếu step-into một lệnh gọi hàm, lệnh tiếp theo ta thấy trên debugger là lệnh nào?
Đáp án: B